Um plano de resposta a ransomware é o conjunto de decisões, papéis e procedimentos que a empresa define antes do ataque para conter o incidente, recuperar os sistemas a partir de backups confiáveis e cumprir as obrigações legais, como a comunicação à ANPD em até três dias úteis. Ele não impede o ataque. Ele define quanto tempo a operação fica parada e quanto o incidente vai custar.
Todo programa de segurança nasce mirando em impedir o ataque.
E está certo. Prevenção é essencial.
Mas a pergunta que a diretoria faz depois de um incidente raramente é "como eles entraram?".
É outra, muito mais direta: em quanto tempo a operação volta?
O ransomware deixou de ser exceção. Segundo o Data Breach Investigations Report 2026 da Verizon, o ransomware aparece em 48% das violações de dados analisadas, contra 44% na edição anterior.
O mesmo relatório mostra que 69% das vítimas não pagaram o resgate.
Isso é uma boa notícia. Mas também significa que a maioria das empresas atacadas precisou se recuperar por conta própria.
E é exatamente aí que muitas descobrem, tarde demais, que tinham backup mas nunca testaram a restauração, tinham um plano no papel mas ninguém sabia executá-lo, tinham controles mas não tinham continuidade.
Outubro é o Mês da Conscientização em Cibersegurança. Um bom momento para trocar a pergunta "estamos protegidos?" por outra mais útil: "se formos atingidos amanhã, sabemos exatamente o que fazer?".
Este artigo mostra como estruturar um plano de resposta a ransomware na prática, quais erros mais atrasam a recuperação e como a TPS IT apoia empresas a transformar resiliência em rotina.
O que é um plano de resposta a ransomware (e o que ele não é)
Um plano de resposta a ransomware é a parte do plano de resposta a incidentes dedicada a ataques de ransomware. Na prática, é um documento vivo que responde, antes da crise, às perguntas que ninguém consegue responder bem no meio dela.
Quem declara o incidente? Quem pode desligar um sistema crítico? Qual serviço volta primeiro? Onde está o backup limpo? Quem fala com clientes, com o jurídico e com a ANPD?
Ele não é uma política genérica de segurança.
Também não é um contrato com um fornecedor de backup.
E, principalmente, não é algo que se escreve uma vez e se guarda numa pasta.
O NIST Cybersecurity Framework 2.0 organiza a gestão de risco cibernético em seis funções contínuas: governar, identificar, proteger, detectar, responder e recuperar.
A maior parte das empresas investe bem nas quatro primeiras.
O plano de resposta a ransomware é o que dá corpo às duas últimas.
Por que prevenção sozinha não basta contra ransomware
Prevenção reduz a chance do ataque.
Resiliência define o tamanho do estrago.
Os dois lados precisam andar juntos, por três motivos.
Primeiro: o ataque não depende de uma falha só. Credenciais vazadas, vulnerabilidades não corrigidas, acessos de terceiros e um clique num e-mail bem escrito são portas diferentes para o mesmo destino.
Segundo: o ransomware moderno não se limita a criptografar arquivos. Em muitos casos, os dados são copiados antes e a extorsão passa a incluir a ameaça de vazamento.
Terceiro: os atacantes sabem onde dói. O guia #StopRansomware da CISA, agência de cibersegurança dos Estados Unidos, alerta que a maioria dos grupos procura os backups acessíveis para apagá-los ou criptografá-los, justamente para tornar a restauração impossível sem o pagamento.
Ou seja: se o backup estiver na mesma rede, com as mesmas credenciais, ele pode ser o segundo alvo.
4 erros que atrasam a recuperação após um ataque de ransomware
Na prática, o que separa uma parada de horas de uma parada de semanas raramente é a tecnologia disponível. É o preparo.
1. Backup que nunca foi restaurado
Ter backup não é o mesmo que conseguir restaurar.
Sem testes periódicos, ninguém sabe quanto tempo a restauração leva, se os dados estão íntegros ou se o backup também foi comprometido.
2. Plano que existe só no papel
Um plano que nunca foi exercitado costuma falhar nos detalhes: telefones desatualizados, responsáveis que mudaram de área, sistemas que não constam no documento.
E, se o plano estiver guardado apenas no servidor que foi criptografado, ele simplesmente não existe no momento em que é necessário.
3. Ninguém sabe quem decide
Desligar a rede? Isolar uma filial? Acionar o seguro? Comunicar clientes?
Quando essas decisões não têm dono definido, a resposta trava em reuniões, enquanto o ataque continua se espalhando.
4. Falta de inventário e de prioridade
Sem saber quais sistemas sustentam quais processos de negócio, a TI tenta recuperar tudo ao mesmo tempo.
O resultado é previsível: o que é crítico espera na mesma fila do que é secundário.
Como montar um plano de resposta a ransomware em 6 etapas
Um plano de resposta a ransomware eficaz combina governança, processo e tecnologia. Estas são as etapas que estruturam o trabalho.
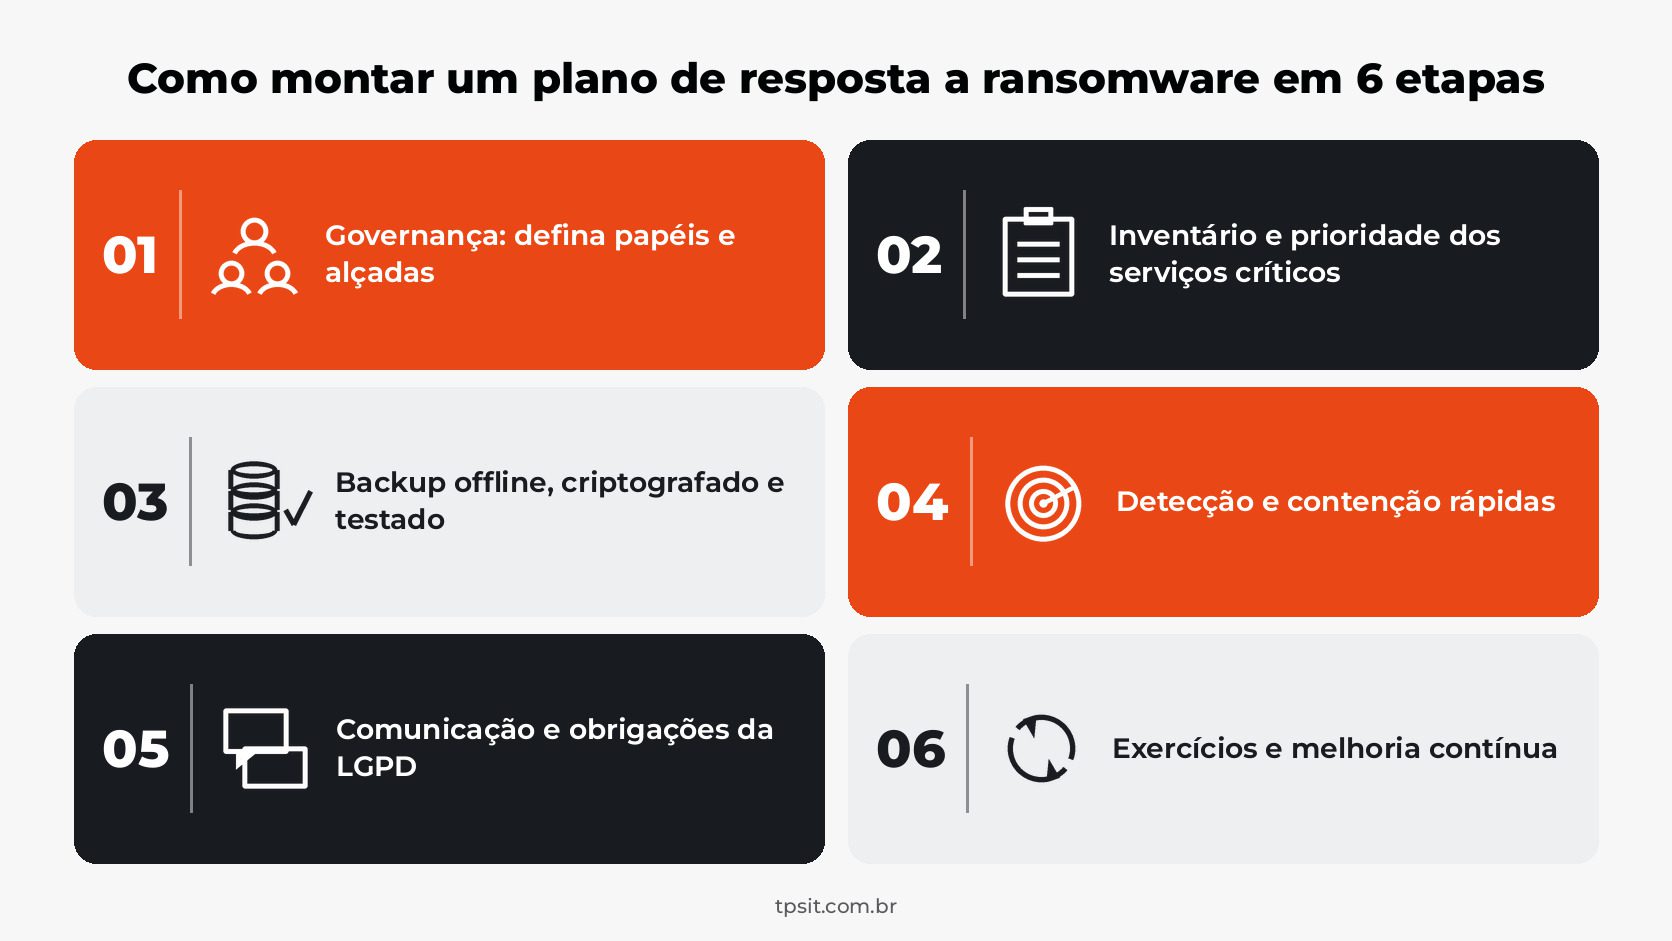
1. Governança: defina papéis e alçadas
Comece pelas pessoas.
Defina um comitê de crise com representantes de TI, segurança, jurídico, comunicação e negócio, e deixe claro quem tem autoridade para cada decisão crítica.
Inclua contatos de fornecedores, seguradora e assessoria jurídica, e mantenha uma cópia do plano fora do ambiente principal, inclusive impressa, como recomenda a própria CISA.
2. Inventário e prioridade dos serviços críticos
Mapeie os serviços de negócio e os sistemas que os sustentam.
Para cada serviço crítico, defina dois indicadores:
- RTO (Recovery Time Objective): o tempo máximo aceitável de indisponibilidade.
- RPO (Recovery Point Objective): o volume máximo de dados que a empresa aceita perder, medido em tempo.
Esses números orientam tudo o que vem depois: frequência de backup, ordem de restauração e investimento necessário.
3. Backup offline, criptografado e testado
A recomendação da CISA é direta: manter backups offline e criptografados dos dados críticos e testar regularmente a disponibilidade e a integridade deles em um cenário de recuperação de desastre.
Na prática, isso envolve:
- Cópias isoladas da rede principal, com credenciais próprias, para que um invasor não alcance o backup com o mesmo acesso.
- Backup imutável, protegido contra exclusão e alteração, com recursos como bloqueio de objetos e versionamento em ambientes de nuvem.
- Imagens de referência atualizadas dos sistemas críticos, para reconstruir servidores com rapidez.
- Testes de restauração com cronômetro, para comparar o tempo real com o RTO definido.
4. Detecção e contenção rápidas
Quanto antes o incidente é identificado, menor o raio de impacto.
Monitoramento contínuo de endpoints e de comportamentos anômalos, segmentação de rede e controle rigoroso de acessos privilegiados ajudam a impedir que um equipamento comprometido vire uma empresa inteira comprometida.
Modelos como o Zero Trust e uma gestão de vulnerabilidades baseada em risco reduzem as portas de entrada e limitam o movimento lateral do atacante.
Recursos de IA na segurança da informação ajudam a identificar padrões anômalos mais cedo. E equipes preparadas para reconhecer engenharia social, como os golpes de deepfake corporativo, fecham outra porta de entrada comum.
O plano deve trazer o passo a passo da contenção: o que isolar primeiro, como preservar evidências e quando restabelecer conexões.
5. Comunicação e obrigações da LGPD
Ransomware quase sempre envolve dados pessoais. E isso traz obrigações legais com prazo.
A LGPD, em seu artigo 48, determina que o controlador comunique à ANPD e aos titulares a ocorrência de incidente de segurança que possa acarretar risco ou dano relevante.
O Regulamento de Comunicação de Incidente de Segurança (Resolução CD/ANPD nº 15/2024) detalha como isso funciona:
- Prazo de três dias úteis para comunicar a ANPD, contados a partir do momento em que o controlador sabe que o incidente afetou dados pessoais.
- Mesmo prazo de três dias úteis para comunicar os titulares afetados.
- Até 20 dias úteis para complementar as informações enviadas à ANPD, de forma fundamentada.
- Prazos em dobro para agentes de tratamento de pequeno porte.
Três dias úteis passam muito rápido no meio de uma crise. Por isso, modelos de comunicação, fluxo de aprovação e responsáveis precisam estar definidos antes, com participação do encarregado de dados (DPO) e do jurídico.
Processos com registro de cada etapa tornam essa resposta mais rápida e auditável. Veja como a automação ajuda a manter processos rastreáveis e alinhados à LGPD.
6. Exercícios e melhoria contínua
Plano bom é plano testado.
Simulações de mesa, em que o comitê percorre um cenário de ataque passo a passo, revelam falhas de comunicação e de alçada sem nenhum risco para a operação.
Depois de cada exercício, e principalmente depois de cada incidente real, registre as lições aprendidas e atualize o plano.
Resiliência contra ransomware é processo, não ferramenta
Muitas empresas tratam ransomware como um problema exclusivamente técnico.
Mas a resiliência contra ransomware depende, em grande parte, da maturidade dos processos de TI.
Gestão de incidentes bem definida acelera a triagem e a escalada.
Gestão de mudanças evita que correções emergenciais criem novos problemas.
Um inventário confiável de ativos e configurações mostra o que precisa ser recuperado e em qual ordem.
Essas práticas de gerenciamento de serviços, que o ITIL 5 organiza, são as mesmas que sustentam uma resposta rápida e coordenada.
Somadas à automação de processos, elas tiram tarefas repetitivas do caminho da equipe e liberam os especialistas para o que exige análise e decisão.
E, quando segurança é pensada desde a concepção dos sistemas, como propõe o Security by Design, a recuperação deixa de ser improviso.
Como a TPS IT apoia a resiliência contra ransomware
Construir um plano de resposta a ransomware que funcione exige visão integrada de processos, pessoas e tecnologia.
E exige método para sair do documento e chegar à operação.
A TPS IT atua de forma consultiva, do diagnóstico à sustentação, para ajudar empresas a:
- Avaliar a situação atual, com assessment e mapeamento de processos para identificar riscos, problemas e pontos de melhoria.
- Estruturar a governança, com papéis, alçadas e fluxos de resposta alinhados às boas práticas de mercado.
- Organizar processos de gestão de incidentes, mudanças e ativos, que dão base a uma resposta coordenada.
- Automatizar fluxos e integrações, reduzindo tarefas manuais no momento em que cada minuto conta.
- Apoiar a adequação à LGPD, com processos rastreáveis para registro e comunicação de incidentes.
- Sustentar e evoluir o ambiente, com suporte técnico especializado e treinamento das equipes.
Conheça os serviços da TPS IT e veja como eles se aplicam à realidade da sua operação.
Perguntas frequentes sobre plano de resposta a ransomware
O que deve ter um plano de resposta a ransomware?
Papéis e alçadas definidos, inventário dos serviços críticos com RTO e RPO, estratégia de backup offline e testado, procedimentos de detecção e contenção, fluxo de comunicação interna e externa, incluindo a ANPD, e um calendário de exercícios e revisões.
Qual é o prazo para comunicar um incidente com ransomware à ANPD?
Pela Resolução CD/ANPD nº 15/2024, o controlador deve comunicar a ANPD em até três dias úteis, contados do momento em que soube que o incidente afetou dados pessoais, quando houver risco ou dano relevante aos titulares. Para agentes de pequeno porte, o prazo é contado em dobro.
Ter backup é suficiente para se recuperar de um ataque?
Não. O backup só garante a recuperação se estiver isolado da rede principal, com credenciais próprias, protegido contra exclusão e testado com frequência. Sem testes de restauração, a empresa não sabe se os dados estão íntegros nem quanto tempo a volta vai levar, e os atacantes costumam mirar justamente os backups acessíveis.
Com que frequência o plano deve ser testado?
O plano deve ser exercitado periodicamente, com simulações de mesa e testes de restauração, e sempre que houver mudança relevante no ambiente, na equipe ou nos fornecedores. Também precisa ser revisado depois de cada incidente real. Não existe um número único: a frequência depende do risco e da criticidade dos sistemas.
O que fazer nas primeiras horas de um ataque de ransomware?
Acione o comitê de crise previsto no plano, isole da rede os equipamentos e segmentos afetados, preserve evidências, confirme onde está o último backup limpo e avalie se dados pessoais foram atingidos. Se houver risco ou dano relevante aos titulares, o prazo de três dias úteis para comunicar a ANPD começa a contar quando a empresa toma conhecimento.
Qual a diferença entre plano de resposta a incidentes e plano de resposta a ransomware?
O plano de resposta a incidentes cobre qualquer evento de segurança, de vazamento de dados a indisponibilidade. O plano de resposta a ransomware é um roteiro específico dentro dele, com as decisões típicas de criptografia e extorsão: ordem de restauração pelo RTO e RPO, uso de backup isolado, contenção do movimento lateral e comunicação à ANPD.
O ataque pode acontecer. A parada longa não precisa
Nenhuma empresa consegue garantir que nunca será atacada.
Mas toda empresa pode decidir, hoje, quanto tempo ficará parada quando isso acontecer.
Um plano de resposta a ransomware bem estruturado transforma uma crise sem roteiro em um procedimento conhecido, com responsáveis, prioridades e prazos claros.
Este Mês da Conscientização em Cibersegurança é um bom ponto de partida.
Se a sua empresa fosse atingida amanhã, quanto tempo levaria para voltar?
Fale com a TPS IT e converse com um especialista sobre a resiliência da sua operação. Entrar em contato
Acompanhe a TPS IT no LinkedIn.